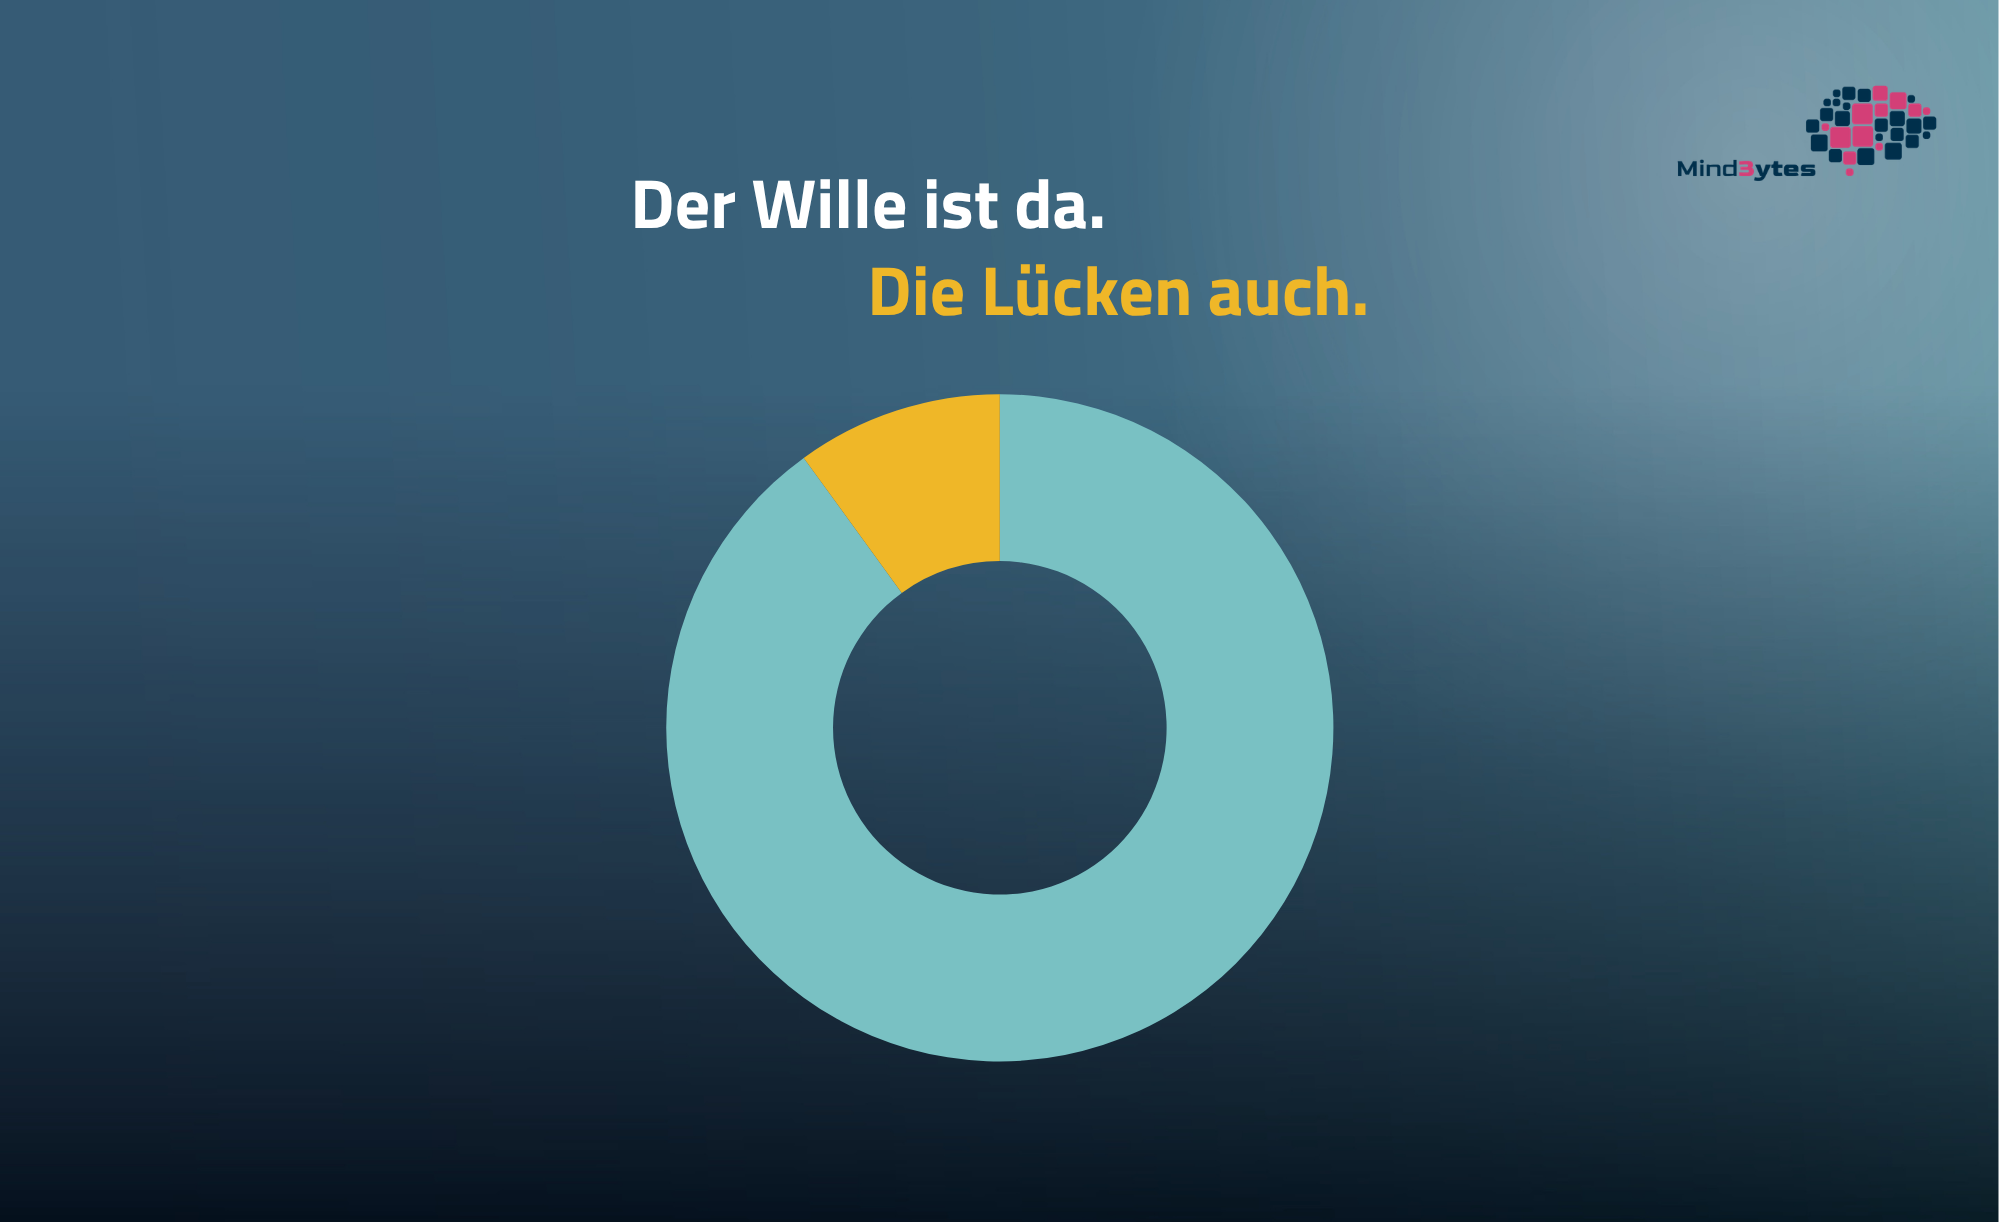
Der Wille ist da. Die Lücken auch.
So beschreiben wir, was wir in unseren Projekten immer wieder sehen: Die Umgebungen werden besser. MFA ausgerollt, Passkeys in Einführung, Conditional Access, LAPS, AppLocker, ein betreutes EDR.
Und trotzdem finden wir Schwachstellen.
Nicht weil die Konzepte falsch wären. Sondern weil zwischen „eingeführt“ und „vollständig“ ein Raum liegt, in dem wir uns sehr wohl fühlen.
Ein Angreifer sucht nicht die Regel. Er sucht ihre Ausnahme.
Drei Muster sehen wir dabei immer wieder:
1️⃣ Teilabdeckung – 90 % ausgerollt, 10 % hängen an Legacy oder einer vergessenen OU.
2️⃣ Die Ausnahme ist der Angriffsvektor – gewachsen, nie zurückgebaut, selten dokumentiert.
3️⃣ Erkennung ohne Konsequenz – der Alarm existiert. Und dann passiert nichts.
In unserem Gastbeitrag bei Teal Technology Consulting zeigen wir euch 8 anonyme Fälle aus echten Projekten. Gleich den gesamten Blogbeitrag lesen.